Полный гид по VPN-технологиям 2025

Полный гид по VPN-технологиям 2025

28 мин
13893 чит. Полезно: 84 / 2

Устал от нерабочих VPN? Не понимаешь, чем отличается WireGuard от IKEv2? Сегодня разберем ВСЕ существующие VPN-протоколы, как они работают.

📋 Содержание

  1. Классические протоколы VPN - база, чтоб ты знал
    • PPTP - мертвый старичок
    • L2TP/IPSec - устарел, но работает
    • OpenVPN - живой классик
    • SSTP - Microsoft-only решение
  2. Современные решения VPN
    • IKEv2/IPSec - современный стандарт
    • WireGuard - хайп технология
  3. Новое поколение VPN - обеспечивает 100% приватность
    • Shadowsocks - популярен в Китае
    • V2Ray (VMess) - мощная платформа
    • Trojan - простая маскировка
    • VLESS с XTLS-Reality - будущее VPN
  4. Сравнительная таблица VPN
  5. Рекомендации по выбору

Классические протоколы VPN

1. PPTP (Point-to-Point Tunneling Protocol)

Год создания: 1995
Статус: 🔴 Давно умер

Схема работы PPTP
Кликни, чтоб увеличить, я что, зря рисовал?

Как работает PPTP:

Исходящий запрос (Браузер → Сайт)

  • Браузер отправляет HTTP запрос (например, к cats.com)
  • PPTP Client перехватывает запрос и создает PPP кадр
  • GRE туннель инкапсулирует PPP в GRE пакет (IP протокол 47)
  • MPPE слабо шифрует GRE пакет алгоритмом RC4-128
  • Файрвол видит GRE трафик и может блокировать
  • Интернет передает зашифрованный GRE пакет
  • PPTP Server получает GRE пакет
  • MPPE Server расшифровывает RC4 и извлекает PPP
  • PPTP Server распаковывает PPP кадр в HTTP запрос
  • Сервер отправляет запрос к cats.com от своего имени

Входящий ответ (Сайт → Браузер)

  • cats.com отвечает HTML данными на PPTP сервер
  • PPTP Server упаковывает ответ в PPP кадр
  • GRE туннель инкапсулирует PPP в GRE пакет
  • MPPE шифрует GRE пакет тем же RC4 ключом
  • Интернет передает зашифрованный GRE пакет обратно
  • Файрвол может блокировать GRE протокол
  • PPTP Client получает GRE пакет
  • MPPE Client расшифровывает RC4 и извлекает PPP
  • PPTP Client распаковывает PPP кадр в HTTP данные
  • Браузер получает страницу cats.com

Плюсы:

✅ Встроен во все версии Windows
✅ Ну очень простая настройка
✅ Минимальная нагрузка на CPU

Минусы:

Критически небезопасен - взламывается за минуты
❌ Блокируется всеми файрволами
❌ Не поддерживает NAT
❌ Уязвим к MITM-атакам

Вердикт: Не используй НИКОГДА. Даже для тестов.

2. L2TP / IPSec (Layer 2 Tunneling Protocol)

Год создания: 1999
Статус: 🟡 Устарел, но работает

Схема работы L2TP / IPSec
Кликни, чтоб увеличить, я что, зря старался?

Как работает L2TP / IPSec:

Исходящий запрос (Браузер → Сайт)

  • Браузер отправляет HTTP запрос (например, к cats.com)
  • L2TP Client перехватывает запрос и создает PPP кадр
  • L2TP инкапсулирует PPP в L2TP пакет (UDP 1701)
  • IPSec ESP шифрует весь L2TP пакет алгоритмом AES-256
  • Файрвол видит ESP трафик (IP протокол 50) и пропускает
  • Интернет передает зашифрованный ESP пакет
  • L2TP Server получает ESP пакет
  • IPSec Server расшифровывает ESP и извлекает L2TP
  • L2TP Server распаковывает PPP кадр в HTTP запрос
  • Сервер отправляет запрос к cats.com от своего имени

Входящий ответ (Сайт → Браузер)

  • cats.com отвечает HTML данными на L2TP сервер
  • L2TP Server упаковывает ответ в PPP кадр
  • L2TP инкапсулирует PPP в L2TP пакет
  • IPSec ESP шифрует L2TP пакет тем же ключом
  • Интернет передает зашифрованный ESP пакет обратно
  • Файрвол пропускает ESP ответ
  • L2TP Client получает ESP пакет
  • IPSec Client расшифровывает ESP и извлекает L2TP
  • L2TP Client распаковывает PPP кадр в HTTP данные
  • Браузер получает страницу cats.com
  • PPTP использует слабое шифрование RC4 и протокол GRE, который плохо проходит через NAT и файрволы. Аутентификация только пользователя.
  • L2TP/IPSec применяет более надежное шифрование AES и работает через UDP, что лучше совместимо с сетевым оборудованием. Двойная аутентификация - сначала сервера, потом пользователя.
  • Главное отличие: L2TP / IPSec безопаснее, но медленнее из-за двойной инкапсуляции

Плюсы:

✅ Встроен в Windows, macOS, iOS, Android
✅ Сильное шифрование AES-256
✅ Поддержка сертификатов
✅ Стабильная работа

Минусы:

Легко блокируется по портам UDP 500/4500
❌ Двойная инкапсуляция снижает скорость
❌ Проблемы с NAT
❌ Сложная настройка сертификатов

Применение: Корпоративные сети

3. OpenVPN

Год создания: 2001
Статус: 🟢 Живой классик

Схема работы OpenVPN
Кликни, чтоб увеличить, я что, зря рисовал?

Как работает OpenVPN:

Исходящий запрос (Браузер → Сайт)

  1. Браузер отправляет HTTP запрос (например, к cats.com)
  2. OpenVPN Client перехватывает запрос через TUN/TAP интерфейс
  3. OpenSSL шифрует данные алгоритмом AES-256-GCM
  4. UDP пакет отправляется на порт 1194 к VPN серверу
  5. Файрвол видит обычный UDP трафик и пропускает
  6. Интернет передает зашифрованный пакет
  7. OpenVPN Server получает и расшифровывает пакет
  8. OpenSSL Server извлекает оригинальный HTTP запрос
  9. Сервер отправляет запрос к cats.com от своего имени

Входящий ответ (Сайт → Браузер)

  1. cats.com отвечает HTML данными на VPN сервер
  2. OpenVPN Server получает ответ и упаковывает в TUN
  3. OpenSSL Server шифрует ответ тем же ключом
  4. UDP пакет отправляется обратно клиенту
  5. Интернет передает зашифрованный ответ
  6. Файрвол пропускает UDP ответ
  7. OpenVPN Client получает и расшифровывает пакет
  8. OpenSSL Client извлекает HTML данные
  9. Браузер получает страницу, как будто напрямую

Плюсы:

Максимальная гибкость настройки
✅ Работает через любые порты (80, 443, 53)
✅ Поддержка всех платформ
✅ Open Source с аудитом кода
✅ Обеспечение приватности в странах с ограничениями

Минусы:

Высокая нагрузка на CPU (до 30% медленнее WireGuard)
❌ Сложная настройка для новичков
❌ Детектируется современными DPI
❌ Медленное переподключение

Применение: Универсальное решение для большинства задач.

4. SSTP (Secure Socket Tunneling Protocol)

Год создания: 2007
Статус: 🟡 Microsoft-only

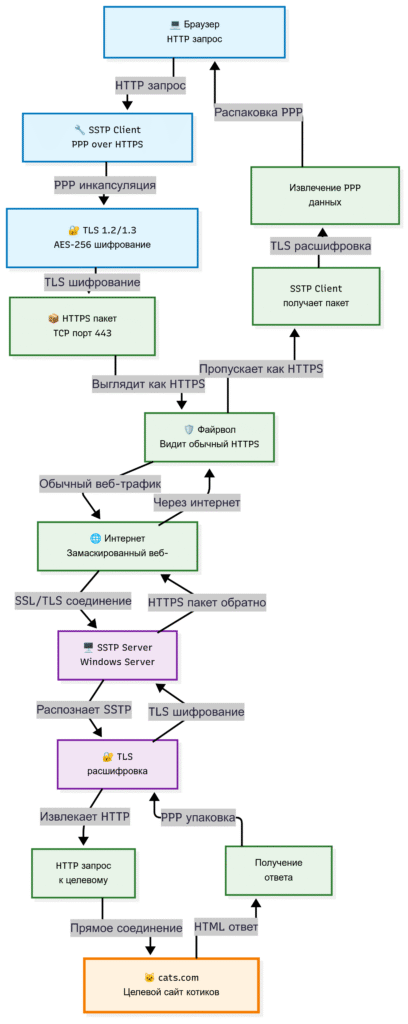
Кликни, чтоб увеличить, я что, зря рисовал?

Как работает SSTP:

Исходящий запрос (Браузер → Сайт)

  1. Браузер отправляет HTTP запрос
  2. SSTP Client инкапсулирует в PPP протокол
  3. TLS 1.2/1.3 шифрует данные (как обычный HTTPS)
  4. TCP порт 443 - стандартный HTTPS порт
  5. SSTP Server получает, расшифровывает TLS и извлекает PPP
  6. Сервер отправляет запрос на cats.com

Входящий ответ (Сайт → Браузер)

  1. cats.com отвечает серверу
  2. SSTP Server упаковывает в PPP и шифрует TLS
  3. HTTPS пакет отправляется обратно клиенту
  4. SSTP Client расшифровывает TLS и извлекает данные
  5. Браузер получает ответ

Плюсы:

✅ Встроен в Windows
✅ Использует порт 443 (обеспечивает приватность)
✅ Сильное SSL/TLS шифрование
✅ Простая настройка в Windows

Минусы:

Только Windows и нет клиентов для других ОС
❌ Закрытый протокол Microsoft
❌ Детектируется по характерным пакетам
❌ Низкая производительность

Применение: Windows-инфраструктуры в корпоративной среде.

Современные решения VPN

5. IKEv2 / IPSec

Год создания: 2005
Статус: 🟢 Современный стандарт

Кликни, чтоб увеличить, я что, зря рисовал?

Как работает IKEv2/IPSec

Установка соединения (IKE фазы):

  1. IKE Phase 1 - аутентификация сторон, обмен ключами Diffie-Hellman
  2. IKE Phase 2 - создание Child SA (Security Association) для ESP

Исходящий запрос:

  1. Браузер отправляет HTTP запрос
  2. IKEv2 Client проверяет SA и инкапсулирует в ESP
  3. ESP шифрование AES-256-GCM с проверкой целостности
  4. IPSec пакет отправляется через NAT-T (порт 4500)
  5. IKEv2 Server получает, проверяет SA и расшифровывает
  6. Security Gateway отправляет запрос на cats.com

Входящий ответ:

  1. cats.com отвечает серверу
  2. Security Gateway инкапсулирует в ESP и шифрует
  3. IPSec пакет отправляется обратно через NAT-T
  4. IKEv2 Client проверяет SA и расшифровывает ESP
  5. Браузер получает ответ

Плюсы:

Очень быстрое переподключение (<1 секунды)
✅ Отличная поддержка мобильных устройств
✅ Встроен в iOS, macOS, Windows
✅ Низкое потребление батареи
✅ Устойчив к смене сети

Минусы:

Легко блокируется по портам UDP 500/4500
❌ Сложная настройка сертификатов
❌ Детектируется DPI
❌ Проблемы с некоторыми NAT

Применение: Мобильные устройства, корпоративный доступ.

6. WireGuard

Год создания: 2016
Статус: 🔥 Хайп технология

Схема работы WireGuard
Кликни, чтоб увеличить, я что, зря рисовал?

Кратко, как работает Shadowsocks:

Исходящий запрос (Браузер → Сайт)

  1. Браузер отправляет HTTP запрос (например, к cats.com)
  2. WireGuard Client перехватывает запрос через TUN интерфейс
  3. ChaCha20Poly1305 мгновенно шифрует пакет (в ядре системы)
  4. UDP пакет отправляется на настроенный порт (обычно 51820)
  5. Файрвол видит обычный UDP трафик и пропускает
  6. Интернет передает зашифрованный пакет
  7. WireGuard Server получает UDP пакет
  8. ChaCha20Poly1305 мгновенно расшифровывает в ядре
  9. TUN интерфейс извлекает оригинальный HTTP запрос
  10. Сервер отправляет запрос к cats.com от своего имени

Входящий ответ (Сайт → Браузер)

  1. cats.com отвечает HTML данными на WireGuard сервер
  2. TUN интерфейс захватывает ответ для клиента
  3. ChaCha20Poly1305 мгновенно шифрует в ядре системы
  4. UDP пакет отправляется обратно клиенту
  5. Интернет передает зашифрованный ответ
  6. Файрвол пропускает UDP ответ
  7. WireGuard Client получает UDP пакет
  8. ChaCha20Poly1305 мгновенно расшифровывает в ядре
  9. TUN интерфейс извлекает HTML данные
  10. Браузер получает страницу cats.com

Если подробнее:

  • Шаг 1: Создаем ключи
    • Представь, что у тебя есть замок и ключ. WireGuard создает такую пару
    • Замок (публичный ключ) ты даешь всем, кто хочет с тобой общаться
    • Ключ (приватный) держишь только у себя
    • Используется алгоритм Curve25519 для генерации ключевой пары
  • Шаг 2: Знакомимся с сервером
    • Ты говоришь серверу: Вот мой замок, а где твой?
    • Сервер отвечает: Вот мой замок, теперь мы знаем друг друга
    • Это как обмен визитками, только криптографическими
    • Так происходит обмен публичными ключами через конфигурационные файлы
  • Шаг 3: Договариваемся о секретном языке
    • Используя свои ключи, вы создаете общий секретный код
    • Этот код будет шифровать все ваши сообщения
    • Никто другой этот код не знает
    • Выполняется Noise Protocol Framework handshake для создания сессионных ключей
  • Шаг 4: Создаем туннель
    • WireGuard создает виртуальный туннель (сетевой интерфейс TUN) между тобой и сервером
    • Весь твой интернет-трафик теперь идет через этот туннель
    • Снаружи видно только зашифрованную кашу
  • Шаг 5: Отправляем данные
    • Каждый твой запрос (например, открыть cat.com) упаковывается в конверт
    • Конверт шифруется секретным кодом и отправляется через UDP
    • Сервер получает, расшифровывает и идет в интернет за ответом
    • Используется шифрование ChaCha20-Poly1305 и передача через UDP
  • Шаг 6: Получаем ответ
    • Сервер получает ответ от сайта, упаковывает в зашифрованный конверт
    • Отправляет тебе обратно через туннель
    • Твой WireGuard расшифровывает и показывает результат
    • Это назвается обратная инкапсуляция и расшифровка пакетов
  • Шаг 7: Поддерживаем связь постоянно через сообщения
    • Если ты переехал с WiFi на мобильный интернет - туннель автоматически переподключается
    • Периодически отправляются сигналы жизни, чтобы туннель не закрылся

Плюсы:

Максимальная скорость в 3-5 раз быстрее OpenVPN
✅ Минимальная нагрузка на CPU и батарею
✅ Простейшая настройка (5 строк конфига)
✅ Встроен в Linux kernel 5.6+
✅ Отличная поддержка мобильных устройств

Минусы:

Легко детектируется по характерной сигнатуре
❌ Блокируется в Китае, России, Иране
❌ Нет встроенной обфускации
❌ Статические IP в конфиге

Применение: Персональные VPN, сайт-ту-сайт соединения.

Новое поколение VPN

7. Shadowsocks

Год создания: 2012
Статус: 🟢 Популярен в Китае

Как же я утомился этот рисовать

Кратко, как работает Shadowsocks:

Исходящий запрос (Браузер → Сайт)

  1. Браузер отправляет HTTP запрос через SOCKS5 прокси
  2. SS Client перехватывает запрос на локальном порту (1080)
  3. Обфускация маскирует трафик под обычные HTTPS данные
  4. AES-256-GCM шифрует пакет современным алгоритмом
  5. TCP пакет отправляется на настроенный порт сервера
  6. DPI/Файрвол видит обычный HTTPS и пропускает
  7. Интернет передает замаскированный пакет
  8. SS Server получает TCP пакет
  9. AES-256-GCM расшифровывает оригинальный запрос
  10. SS Server извлекает HTTP запрос
  11. Сервер отправляет запрос к cats.com от своего имени

Входящий ответ (Сайт → Браузер)

  1. cats.com отвечает HTML данными на SS сервер
  2. SS Server получает ответ для пересылки
  3. AES-256-GCM шифрует ответ тем же ключом
  4. Обфускация маскирует под обычный HTTPS трафик
  5. TCP пакет отправляется обратно клиенту
  6. Интернет передает замаскированный ответ
  7. DPI/Файрвол не распознает VPN трафик
  8. SS Client получает TCP пакет
  9. AES-256-GCM расшифровывает HTML данные
  10. SOCKS5 передает данные в браузер
  11. Браузер получает страницу cats.com

Подробнее распишу:

  • Шаг 1: Настраиваем локальный прокси
    • Представь, что у тебя дома есть переводчик, который говорит на секретном языке
    • Shadowsocks устанавливает SS Local - это твой личный переводчик
    • Он слушает на порту 1080 и принимает обычные запросы от браузера
    • Технически это SOCKS5 прокси-сервер, который работает локально на твоем компьютере
  • Шаг 2: Договариваемся о пароле с сервером
    • Ты и удаленный сервер заранее договариваетесь о секретном пароле
    • Этот пароль будет ключом для шифрования всех сообщений
    • Никто другой этот пароль не знает - только ты и сервер
    • Технически используется симметричное шифрование с алгоритмами AES-256-GCM или ChaCha20-Poly1305
  • Шаг 3: Шифруем и маскируем трафик
    • Когда ты открываешь заблокированный сайт, SS Local перехватывает запрос
    • Он шифрует данные секретным паролем и упаковывает в обычные TCP пакеты
    • Снаружи это выглядит как обычное соединение, а не VPN
    • Технически применяется обфускация трафика для сокрытия от систем глубокого анализа пакетов
  • Шаг 4: Проходим через файрвол незаметно
    • Зашифрованные пакеты летят к серверу через интернет
    • Файрвол видит обычный TCP трафик на стандартном порту (например, 443)
    • Системы блокировки не понимают, что это прокси-соединение
    • Технически используется стеганография - сокрытие факта передачи секретной информации
  • Шаг 5: Сервер расшифровывает и делает запрос
    • SS Server получает зашифрованные данные и расшифровывает их
    • Он понимает, что ты хочешь открыть, например, YouTube
    • Сервер делает обычный HTTP запрос к YouTube от своего имени
    • Технически выполняется проксирование - сервер действует как посредник между тобой и целевым сайтом
  • Шаг 6: Получаем ответ обратно
    • Сайт с котиками отвечает серверу (он же находится в свободной стране)
    • SS Server шифрует ответ тем же секретным паролем
    • Отправляет зашифрованные данные обратно к тебе
    • Технически происходит инкапсуляция данных в зашифрованные TCP пакеты
    • Если ты дочитал до этого места, ты либо очень умный, либо очень упорный
  • Шаг 7: Расшифровываем и показываем результат
    • SS Local получает зашифрованный ответ от сервера
    • Расшифровывает данные и передает их в браузер
    • Ты видишь страницу котиками как и хотел
    • Технически выполняется декапсуляция и передача данных через SOCKS5 интерфейс
  • Шаг 8: Гибкая настройка под задачи
    • В отличие от VPN, Shadowsocks работает только для настроенных приложений
    • Можно настроить только браузер, оставив остальной трафик как есть
    • Можно менять порты, алгоритмы шифрования и даже добавлять плагины обфускации
    • Поддерживается селективное проксирование и PAC-файлы для автоматической настройки

Плюсы:

Отлично работает даже в Китае
✅ Высокая скорость работы
✅ Множество плагинов обфускации
✅ Поддержка всех платформ
✅ Простая настройка

Минусы:

Не полноценный VPN - только SOCKS5 прокси
❌ Нет шифрования DNS
❌ Уязвим к активному зондированию
❌ Требует дополнительные плагины для обфускации

Применение: Обеспечение приватности в странах с ограничениями

8. V2Ray (VMess)

Год создания: 2015
Статус: 🟢 Мощная платформа

Схема работы V2Ray (VMess)
Понял? Нет? Ну и ладно, главное - работает 🤷‍♂️

Кратко, как работает V2Ray:

Исходящий запрос (Браузер → Сайт)

  1. Браузер отправляет HTTP запрос через HTTP/SOCKS прокси
  2. V2Ray Client перехватывает запрос через inbound порт
  3. VMess протокол создает зашифрованную сессию с UUID
  4. AES-128-GCM шифрует данные + временная метка
  5. Маскировка выбирает транспорт: WebSocket/HTTP2/gRPC/QUIC
  6. Обфускация имитирует обычный веб-трафик с TLS
  7. HTTPS пакет отправляется на порт 443 (как обычный сайт)
  8. DPI/Файрвол видит "обычное посещение сайта"
  9. Интернет передает замаскированный трафик
  10. V2Ray Server получает "веб-запрос"
  11. VMess декодер расшифровывает и проверяет UUID
  12. Routing направляет запрос к cats.com через outbound

Входящий ответ (Сайт → Браузер)

  1. cats.com отвечает HTML данными на V2Ray сервер
  2. V2Ray Server получает ответ через outbound
  3. VMess протокол шифрует ответ для конкретного клиента
  4. Обфускация упаковывает в выбранный транспорт
  5. WebSocket/HTTP2 маскирует под веб-соединение
  6. HTTPS пакет отправляется как ответ сайта
  7. Интернет передает замаскированный ответ
  8. DPI/Файрвол видит "обычный веб-ответ"
  9. V2Ray Client получает "веб-данные"
  10. VMess декодер расшифровывает HTML данные
  11. Inbound прокси передает данные в браузер
  12. Браузер получает страницу cats.com

Плюсы:

Максимальная гибкость настройки
✅ Отличная обфускация трафика
✅ Поддержка CDN (Cloudflare)
✅ Сложная маршрутизация
✅ Активное развитие

Минусы:

Предельно сложная настройка для новичков
❌ Большое потребление ресурсов
❌ Много параметров конфигурации
❌ Нестабильная работа некоторых транспортов

Применение: Продвинутые пользователи, сложные сценарии обеспечения приватности

9. Trojan

Год создания: 2017
Статус: 🟢 Простая маскировка

Схема работы Trojan
Кликни, чтоб увеличить

Кратко, как работает Trojan:

Исходящий запрос (Браузер → Сайт)

  1. Браузер отправляет HTTP запрос через SOCKS5 прокси
  2. Trojan Client перехватывает запрос на локальном порту
  3. TLS 1.3 устанавливает зашифрованное соединение
  4. Trojan протокол добавляет SHA224 хеш пароля + CRLF
  5. TLS payload упаковывает данные в обычный HTTPS
  6. SNI/ALPN имитирует подключение к реальному сайту
  7. TCP:443 отправляется как обычный HTTPS трафик
  8. DPI/Файрвол видит посещение обычного сайта
  9. Интернет передает легитимный HTTPS трафик
  10. Trojan Server получает TLS соединение
  11. Password check проверяет SHA224 хеш в начале потока
  12. Аутентификация успешна → проксирует к cats.com
  13. Неверный пароль → показывает реальный веб-сайт

Входящий ответ (Сайт → Браузер)

  1. cats.com отвечает HTML данными на Trojan сервер
  2. Trojan Server получает ответ для пересылки
  3. TLS 1.3 шифрует ответ в том же соединении
  4. HTTPS stream упаковывает как обычный веб-ответ
  5. Интернет передает легитимный HTTPS ответ
  6. DPI/Файрвол видит обычный веб-контент
  7. Trojan Client получает TLS поток
  8. TLS декодер расшифровывает HTML данные
  9. SOCKS5 передает данные в браузер
  10. Браузер получает страницу cats.com

Плюсы:

Простая настройка, проще чем V2Ray точно
Идеальная маскировка - 100% неотличим от HTTPS трафика
CDN совместимость - может работать через Cloudflare
Поддельный веб-сайт - при неправильном пароле показывает обычный сайт
✅ Низкое потребление ресурсов
✅ Хорошая производительность

Минусы:

Уязвим к активному зондированию без fallback
❌ Требует реальный домен и сертификат
❌ Менее гибкий чем V2Ray
❌ Простая аутентификация

Применение: Простая маскировка под HTTPS для противостояния злоумышленникам

10. VLESS с XTLS-Reality

Год создания: 2020-2023
Статус: 🔥 Будущее VPN

Схема работы VLESS с XTLS-Reality
Кликни, чтоб увеличить

Кратко, как работает VLESS Reality:

Исходящий запрос (Браузер → Сайт)

  1. 💻 Браузер отправляет HTTP запрос через SOCKS5 прокси
  2. 🔧 VLESS Client перехватывает запрос на локальном порту
  3. 🎭 Reality выбирает случайный популярный сайт (google.com, microsoft.com)
  4. 🤝 TLS Handshake начинается с выбранным "целевым" сайтом
  5. 🔍 SNI Hijacking подменяет Server Name Indication
  6. ⚡ XTLS создает гибридное соединение: внешний TLS + внутренний поток
  7. 🎪 Traffic Splicing смешивает реальный и прокси трафик
  8. 📦 Мультиплексинг упаковывает данные в реальную TLS сессию
  9. 🛡️ DPI/Файрвол видит подключение к google.com/microsoft.com
  10. 🌐 Интернет передает "легитимный" трафик к популярному сайту
  11. 🖥️ VLESS Server получает смешанный TLS поток
  12. 🔍 Reality декодер разделяет реальный и прокси трафик
  13. 📋 VLESS протокол извлекает оригинальный запрос к cats.com

Входящий ответ (Сайт → Браузер)

  1. 🐱 cats.com отвечает HTML данными на VLESS сервер
  2. 📋 VLESS Server получает ответ для пересылки
  3. 🎪 Traffic Splicing смешивает ответ с реальным трафиком
  4. ⚡ XTLS упаковывает в гибридное TLS соединение
  5. 🎭 Reality маскирует под ответ от google.com
  6. 📦 Мультиплексинг передает смешанный поток
  7. 🌐 Интернет видит "ответ от популярного сайта"
  8. 🛡️ DPI/Файрвол не видит ничего подозрительного
  9. 🖥️ VLESS Client получает смешанный TLS поток
  10. 🔍 Reality декодер разделяет потоки данных
  11. ⚡ XTLS извлекает HTML данные cats.com
  12. 📦 SOCKS5 передает данные в браузер
  13. 💻 Браузер получает страницу cats.com

Плюсы:

Невозможно заблокировать, выглядит как обычный HTTPS
✅ Максимальная производительность (XTLS)
✅ Не требует реальный домен
✅ Обеспечивает приватность от анализа трафика
✅ Активное развитие

Минусы:

Сложная настройка для новичков
❌ Относительно новая технология
❌ Мало готовых клиентов
❌ Требует понимания принципов работы

Применение: Максимальная скрытность в странах с жесткой цензурой.

Сравнительная таблица всех протоколов

Безоп.Скор.Обнаруж.Настр.Совмес.Ресурсы
PPTP❌ 1✅ 9❌ 1✅ 10✅ 9✅ 10
L2TP / IPSec✅ 8🟡 6❌ 3🟡 5✅ 9🟡 6
OpenVPN✅ 9🟡 6🟡 5🟡 4✅ 10🟡 5
SSTP✅ 8🟡 6🟡 6✅ 8❌ 3🟡 6
IKEv2 / IPSec✅ 9✅ 8❌ 3🟡 5✅ 8✅ 8
WireGuard✅ 9✅ 10❌ 2✅ 9✅ 8✅ 10
Shadowsocks🟡 7✅ 8✅ 8✅ 7✅ 8✅ 8
V2Ray (VMess)✅ 9🟡 7✅ 9❌ 2🟡 6🟡 5
Trojan✅ 8✅ 8✅ 8🟡 6🟡 6✅ 7
VLESS Reality✅ 10✅ 9✅ 10❌ 3🟡 5✅ 8
Если эта таблица кажется сложной, представь, каково было мне ее составлять 🤯

Расшифровка оценок:

Безопасность: стойкость шифрования, устойчивость к атакам
Скорость: Произв